

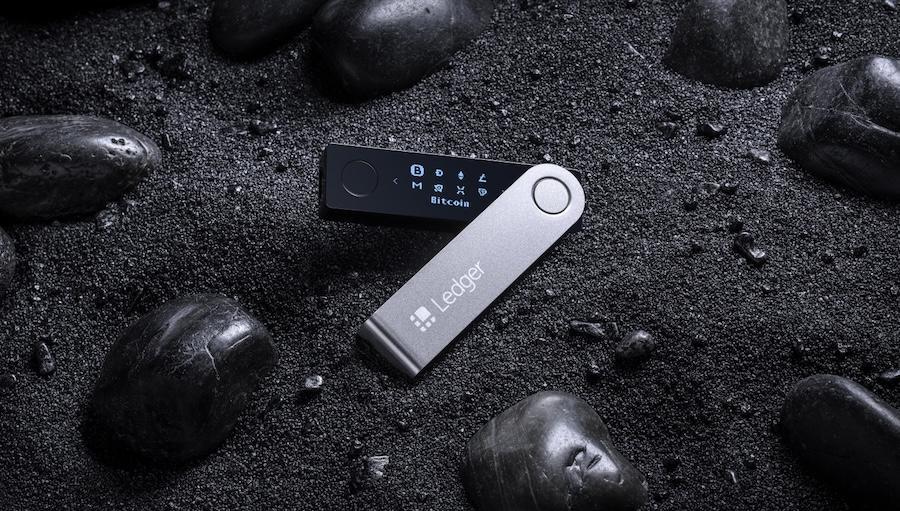
Группа несколько месяцев скупала оригинальные устройства Ledger, вскрывала и устанавливала скрытые модули для перехвата сид‑фраз, утверждает компания. После модификации кошельки возвращались в продажу через официальных реселлеров — в частности, через малазийского партнера CryptoBilis. Злоумышленники просто возвращали товар в магазин под разными предлогами, объяснила Ledger.
Производитель холодных кошельков настаивает, что у злоумышленников была выстроена полноценная инфраструктура: логистика, имлось программное обеспечение для сбора данных и схема отмывания похищенных средств. В подготовку атаки, по версии Ledger, были вложены «миллионы долларов».
При этом в компании заявили, что собственные системы, сервисы и прямой канал продаж Ledger не подвергались взлому.
Для предотвращения новых инцидентов Ledger приостановила продажи в Индонезии, Сингапуре, Таиланде, на Филиппинах, во Вьетнаме, в Малайзии и Гонконге. Кроме того, компания утвердила новые правила продажи: дистрибьюторам и реселлерам предписано убрать устройства с витрин. Теперь кошельки должны храниться на складах и передаваться покупателю непосредственно в момент покупки. Кроме того, запрещено перепродавать возвращенные покупателями устройства — даже если упаковка не вскрыта и изделие выглядит новым.
Скандал с криптокошельками длится уже около недели. Специалисты Ledger выборочно закупили устройства в розничных точках и вскрыли, а также проверили образцы со складов, уверяет компания. Ни в одном из проверенных экземпляров следов вмешательства обнаружено не было. Речь идет в том числе и о магазинах в Германии, где, как утверждали некоторые владельцы кошельков из Евросоюза, тоже были найдены устройства с крадущими криптовалюту шпионскими модулями.