

ZachXBT отследил более $20 млн, которые, по его мнению, являются выручкой хакеров от программ‑вымогателей, распространения вредоносного ПО и схем с социальной инженерией. В числе источников средств — взлом кошелька DCENT Wallet и сентябрьские атаки на проекты Fetch.ai и Axelar. Кроме того, через FXMR прошли деньги, связанные с недавним эксплойтом платформы Gamdom, заявил аналитик.
Криптодетектив рассказал, что оператор сервиса Hyperliquid обеспечивает ликвидность приватной монеты Monero (XMR) через централизованную биржу KuCoin. С адресов, связанных с оператором, на площадку было совершено свыше 3000 депозитов. Модель работы FXMR, по оценке исследователя, схожа с площадками вроде Wagyu, которую ZachXBT неоднократно упоминал в своих расследованиях.
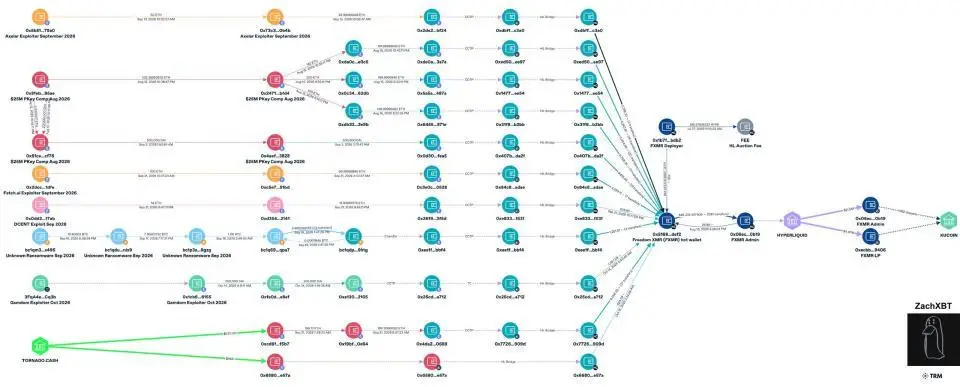
Все собранные ончейн‑данные ZachXBT передал команде Hyperliquid.
FXMR попал на Hyperliquid Core через нидерландский аукцион, купив размещение своего сервиса за 518,28 токена HYPE (на тот момент около $28 000). Размещение на платформе происходит без централизованного согласования. Как отметил ZachXBT, именно эта особенность позволила FXMR и ряду других централизованных сервисов, потенциально используемых для отмывания средств (в частности, b1exch), появиться на Hyperliquid Core.
Недавно ZachXBT рассказал, как несколько недель выдавал себя за клиента китайской группировки отмывателей средств, связанных с кражей около $1,5 млрд у криптобиржи Bybit.