Команда Keystone подтвердила факт кражи данных три дня спустя после анализа активности интерфейса прикладного программирования (API) при содействии с платформой Shopify. Сервис Shopify предоставляет инфраструктуру для онлайн-магазинов, которая позволяет продавцам и авторизованным приложениям управлять заказами и информацией о клиентах.
Сид-фразы, приватные ключи, пароли к кошелькам, а также информация о платежных картах и банковские реквизиты не были скомпрометированы, заверили представители Keystone. Компания уже закрыла несанкционированный доступ к сайту, устранила уязвимость и начала расследовать инцидент. Злоумышленники пока не найдены, а количество пострадавших клиентов не уточняется. Keystone не объяснила, использовал ли злоумышленник украденные учетные данные API или воспользовался уязвимостью в приложении. Также неизвестно, была ли скомпрометирована платформа Shopify.
Представители Keystone разослали электронные письма пострадавшим клиентам, пообещав предоставить подробный отчет об атаке. Компания признала, что утечка имен и адресов создает серьезные риски для безопасности пользователей. Мошенники могут выдавать себя за Keystone, рассылая сообщения через электронную почту, телефонные звонки, СМС или обычные письма, чтобы обмануть людей с возвратом средств или продать взломанные устройства.
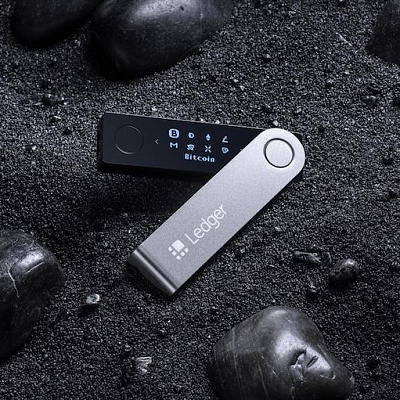
В сентябре пользователь аппаратного кошелька Ledger подал коллективный иск против производителя, потребовав компенсацию $500 млн. В иске упоминается утечка данных Ledger в 2020 году, затронувшая более 270 000 клиентов, чьи имена, физические адреса и номера телефонов оказались в открытом доступе.